Ataque informatico a 350 supermercados franceses expone la fragilidad de las heladeras conectadas
Un hackeo contra controladores de refrigeracion Danfoss permitio subir las temperaturas a 50 grados, arruinar mercaderia y provocar incendios. El caso reabre el debate sobre los dispositivos industriales expuestos en la red sin actualizaciones.
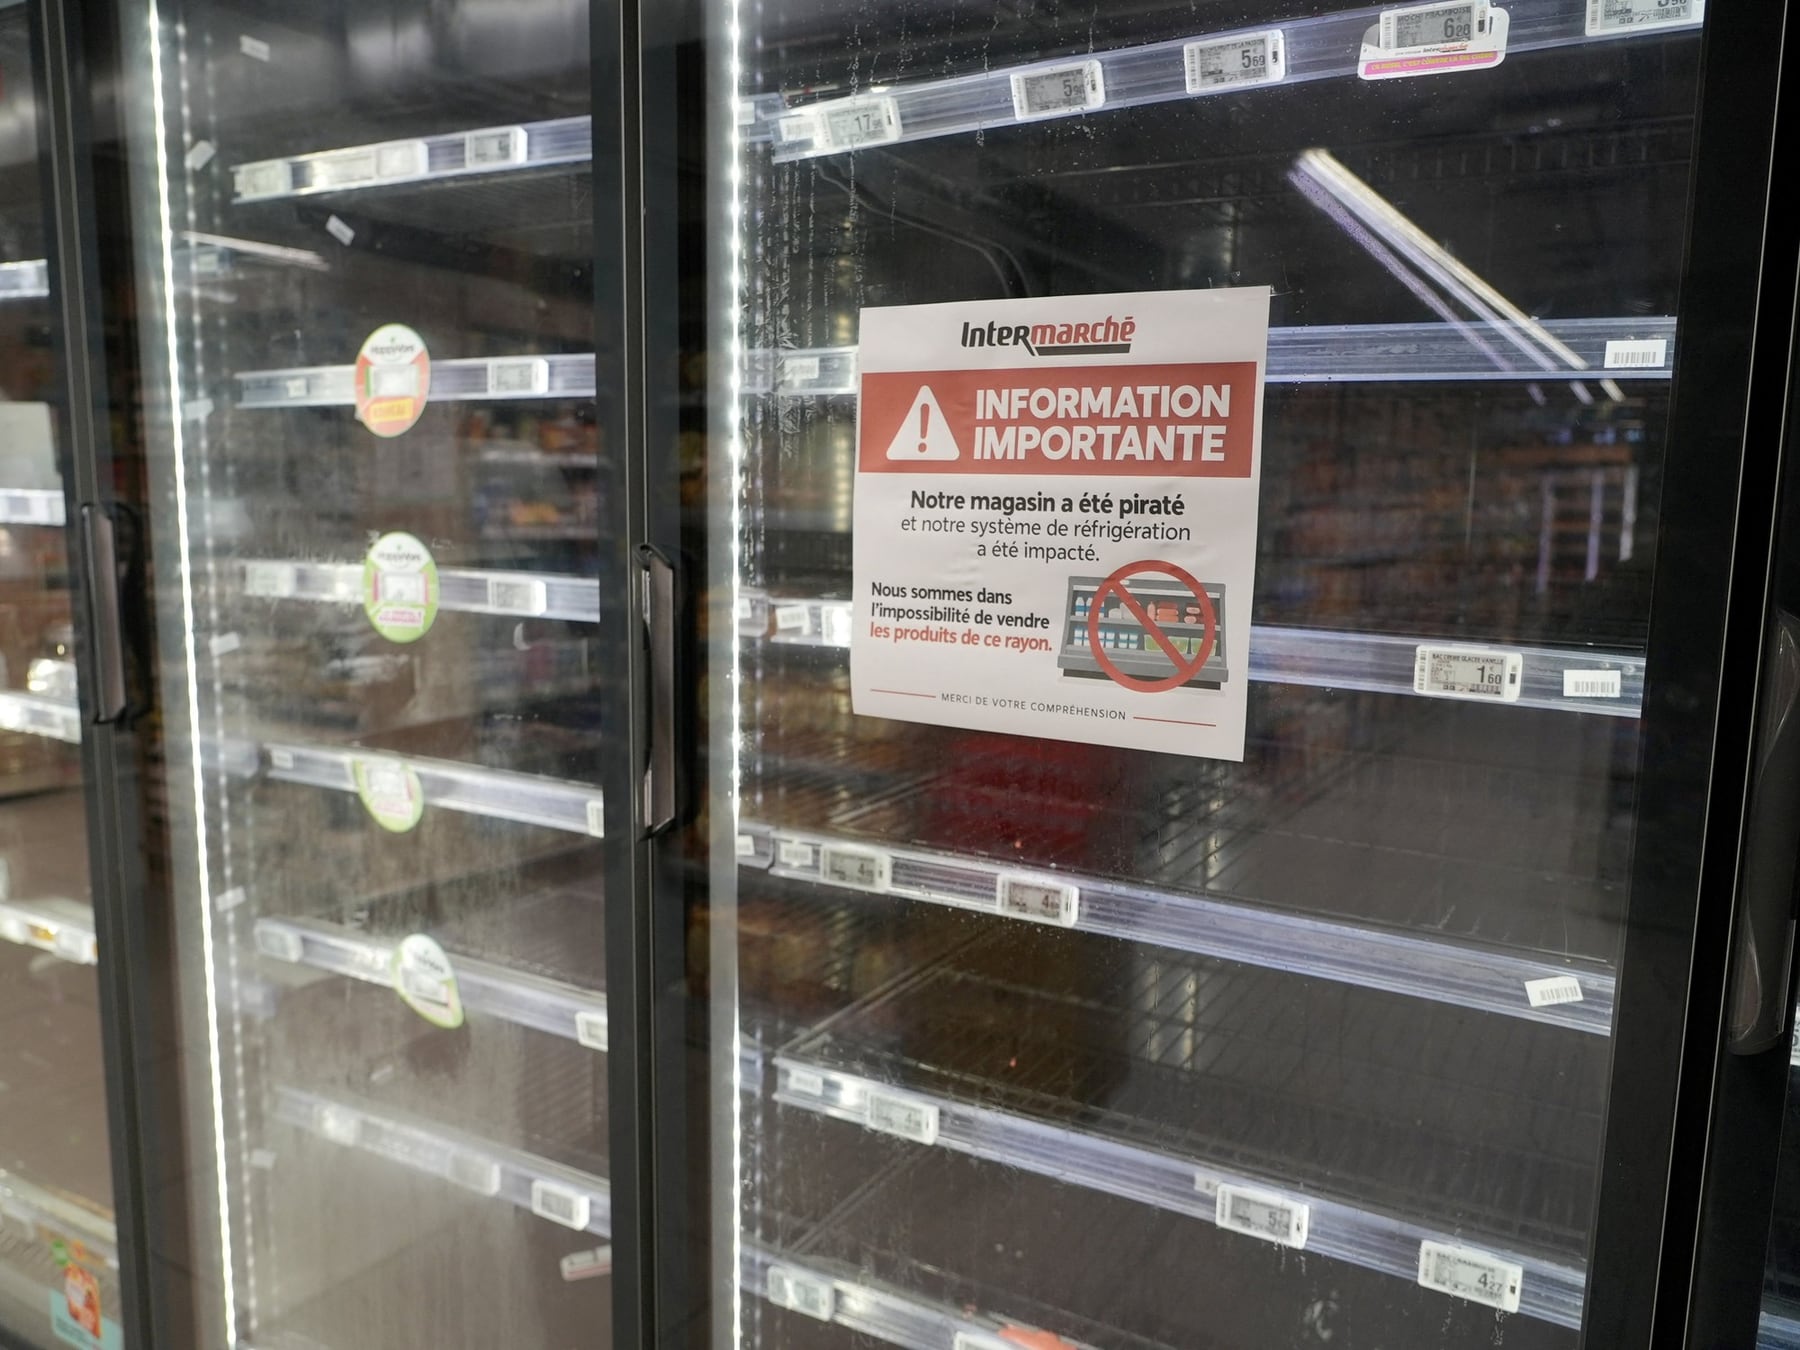
Que paso con la comida que deberia estar congelada? La pregunta sobrevuela desde hace dias en Francia, donde al menos 350 supermercados amanecieron con heladeras y camaras frigorificas manipuladas a distancia por piratas informaticos que elevaron la temperatura hasta los 50 grados, arruinaron mercaderia fresca y congelada y provocaron incendios en varios locales.
El caso, que mantiene en vilo a las cadenas de distribucion galas, expone con crudeza una vulnerabilidad estructural del comercio moderno: las heladeras de los supermercados ya no son simples electrodomesticos. Llevan incorporadas pequenas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central, una comodidad operativa que se volvio, en esta oportunidad, la puerta de entrada del ataque.
El hardware danes y el firmware sin parches
Los controladores afectados pertenecen a Danfoss, compania danesa especializada en refrigeracion y automatizacion industrial. La propia empresa reconocio que varios equipos comprometidos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Segun datos relevados con la herramienta de busqueda Shodan, al menos 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque no se determino cuantas presentaban fallas explotables.
“Shodan puede mostrarnos donde esta esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuracion insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contrasena.”Braian Arroyo, especialista en ciberinteligencia
La falla que los tecnicos ya tenian identificada
- El modelo apuntado es el Danfoss AK-SM 800A, controlador de refrigeracion comercial.
- El equipo Team82 de la firma Claroty encontro vulnerabilidades que permiten eludir la autenticacion.
- Con acceso al sistema, un atacante puede alterar temperaturas, modificar ciclos de descongelamiento o desactivar alarmas.
- Danfoss publico actualizaciones para corregir los fallos, pero las autoridades francesas aun no confirmaron que esas vulnerabilidades especificas hayan sido el vector del ataque.
- Los cambios en los ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron productos y, en algunos locales, generaron focos de incendio.
Lo que se ve en los pasillos de los supermercados hoy poco tiene que ver con lo que ofrecen los folletos corporativos. Las cadenas francesas prometieron reposicion inmediato y abrieron investigaciones internas, pero la discusion de fondo excede a una sola firma: cuando un equipo industrial queda conectado a internet con software sin actualizar, el riesgo deja de ser teorico y se convierte en perdida de mercaderia, incendio y dano a clientes.
Desde Corrientes capital, la lectura es directa: un supermercado puede tener la mejor camara de frio del mercado y, aun asi, quedar a merced de un ataque remoto si el firmware lleva anos sin parchear. La pregunta que las autoridades francesas aun no contestaron es cuantos locales mas siguen expuestos.